
فایروال شبکه؛ یکی از اصلیترین لایههای امنیت زیرساخت
فایروال شبکه وظیفه کنترل ارتباطات ورودی و خروجی را بر عهده دارد و براساس سیاستهای امنیتی مشخص میکند چه ترافیکی اجازه عبور داشته باشد. انتخاب و پیکربندی صحیح فایروال میتواند نقش مهمی در کاهش دسترسیهای غیرمجاز، کنترل کاربران و افزایش امنیت شبکه سازمانی داشته باشد.
فایروال شبکه چیست؟
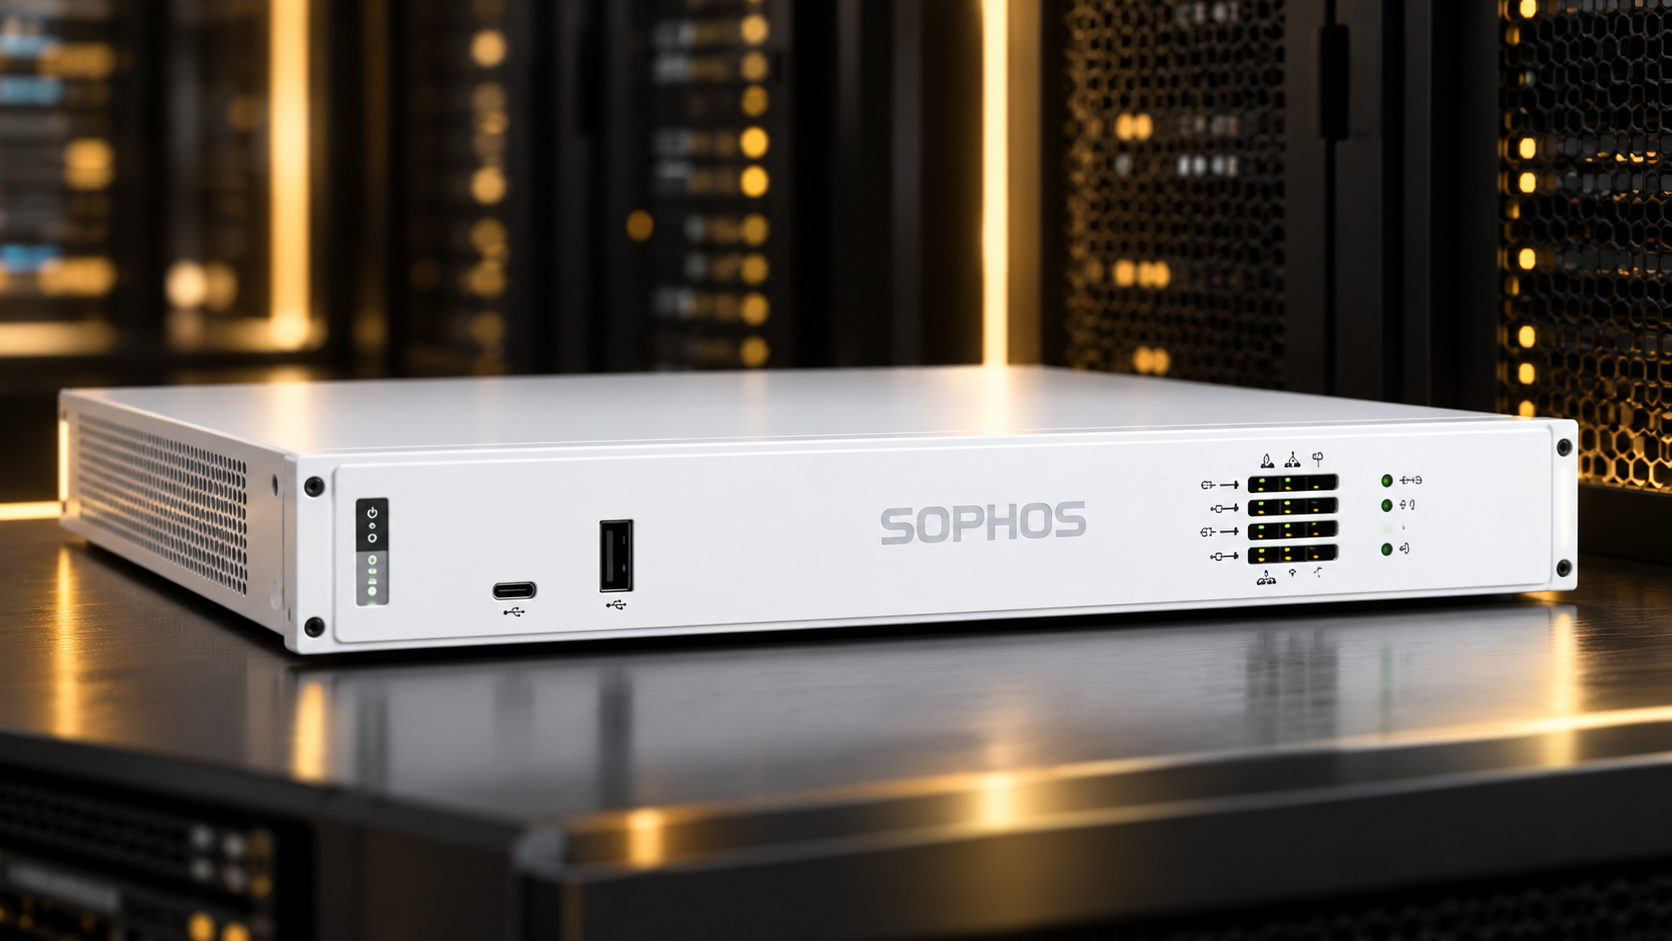
فایروال شبکه یک سیستم امنیتی سختافزاری یا نرمافزاری است که ترافیک شبکه را براساس مجموعهای از قوانین بررسی و کنترل میکند. این قوانین مشخص میکنند چه کاربران، سرویسها یا ارتباطاتی اجازه عبور داشته باشند و چه ترافیکی مسدود شود.
در شبکههای سازمانی، فایروال معمولاً میان شبکه داخلی و اینترنت قرار میگیرد، اما میتواند برای کنترل ارتباط میان بخشهای مختلف شبکه نیز استفاده شود. برای مثال میتوان دسترسی کاربران، سرورها، شبکه مهمان و تجهیزات مختلف را از یکدیگر تفکیک و مدیریت کرد.
فایروال شبکه زمانی بیشترین اثربخشی را دارد که همراه با طراحی صحیح شبکه، تقسیمبندی مناسب، بهروزرسانی مستمر و مانیتورینگ رویدادهای امنیتی استفاده شود.
فایروال شبکه چه کارهایی انجام میدهد؟
کنترل دسترسی
مشخص میکند کدام کاربران، شبکهها یا سرویسها اجازه برقراری ارتباط دارند.
کنترل ترافیک اینترنت
امکان محدود کردن یا مدیریت دسترسی کاربران به سرویسها و منابع اینترنتی را فراهم میکند.
VPN
برای ایجاد ارتباط امن میان شعب یا دسترسی کاربران راه دور به منابع سازمان استفاده میشود.
تقسیمبندی شبکه
میتوان ارتباط میان VLANها، کاربران، سرورها و بخشهای مختلف شبکه را کنترل کرد.
ثبت و مانیتورینگ رویدادها
لاگهای فایروال اطلاعات ارزشمندی درباره ارتباطات، خطاها و رخدادهای امنیتی ارائه میکنند.
قابلیتهای امنیتی پیشرفته
بسته به مدل و محصول، قابلیتهایی مانند IPS، کنترل برنامهها و فیلترینگ محتوا نیز ممکن است ارائه شود.
برای انتخاب فایروال شبکه چه مواردی مهم است؟
انتخاب فایروال فقط براساس تعداد پورت یا سرعت اینترنت انجام نمیشود. تعداد کاربران، تعداد شعب، سرویسهای داخلی، VPN، میزان ترافیک و قابلیتهای امنیتی موردنیاز باید پیش از انتخاب بررسی شوند.
همچنین باید ظرفیت رشد مجموعه در نظر گرفته شود. فایروالی که تنها نیاز فعلی را پوشش دهد ممکن است با افزایش کاربران، پهنای باند یا سرویسهای امنیتی به سرعت به محدودیت برسد.
معیارهای مهم انتخاب فایروال
تعداد کاربران
هرچه تعداد کاربران و ارتباطات همزمان بیشتر باشد، فایروال باید ظرفیت پردازشی بالاتری داشته باشد.
پهنای باند
سرعت اینترنت و حجم واقعی ترافیک باید در انتخاب مدل دستگاه در نظر گرفته شود.
VPN
تعداد کاربران VPN و ارتباطات Site-to-Site بر ظرفیت موردنیاز تأثیر دارد.
امنیت پیشرفته
فعال بودن سرویسهای امنیتی پیشرفته میتواند مصرف منابع دستگاه را افزایش دهد.
انواع فایروال در شبکه
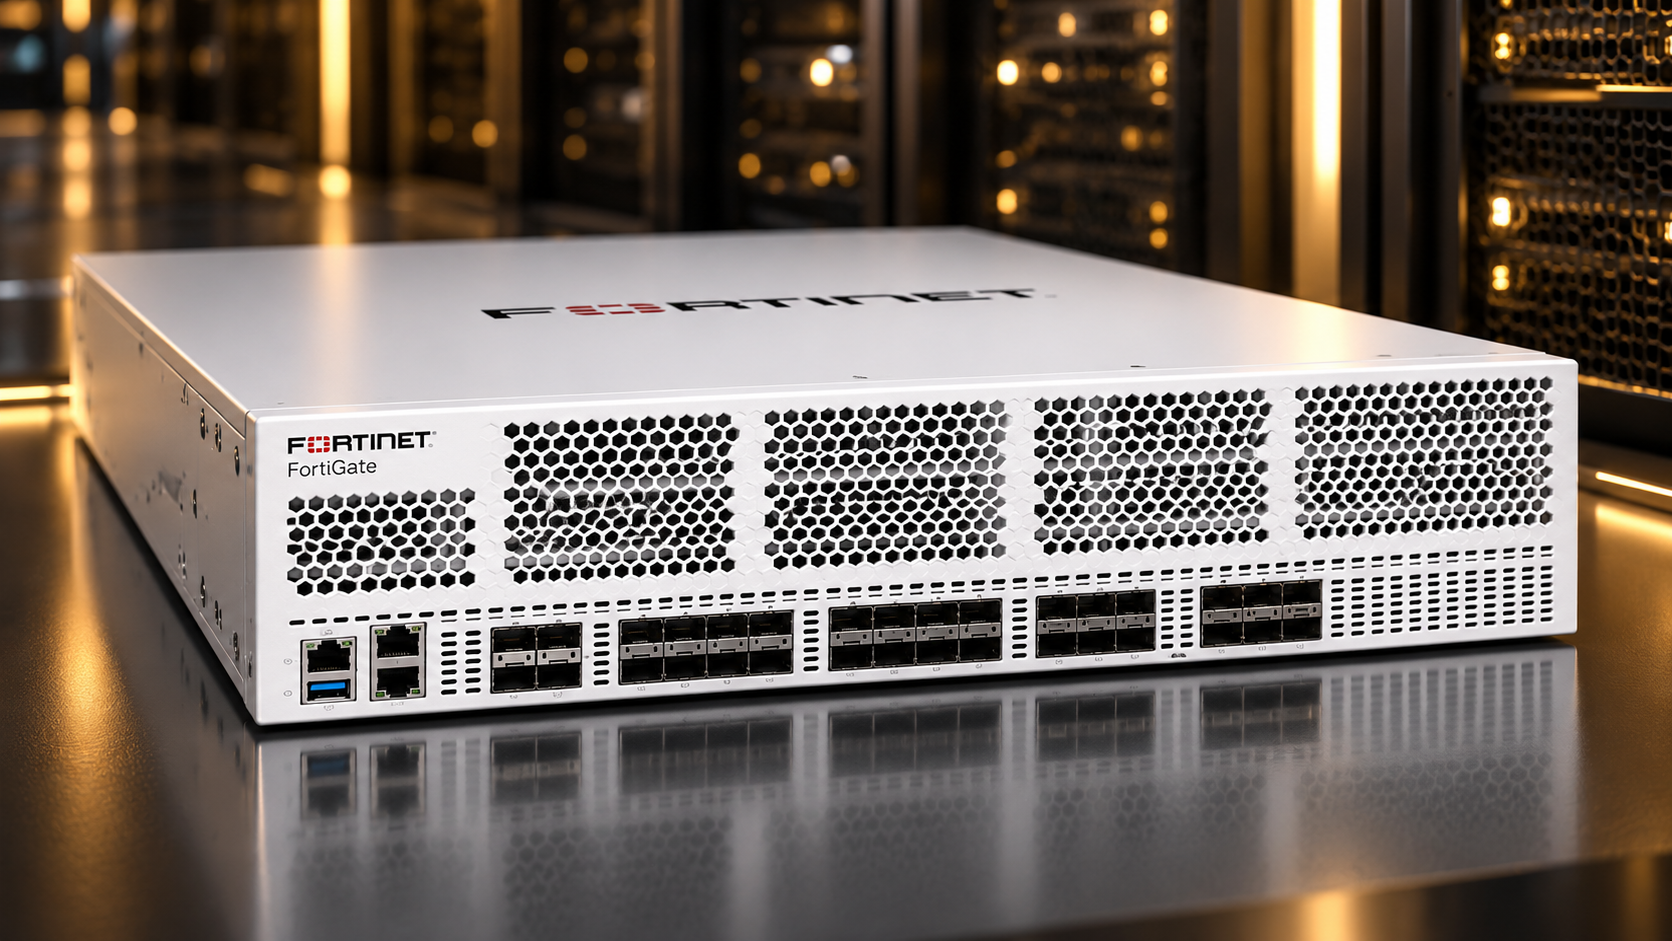
| نوع | کاربرد | ویژگی |
|---|---|---|
| فایروال نرمافزاری | سیستمهای منفرد و سرورها | روی سیستمعامل اجرا میشود |
| فایروال سختافزاری | شبکههای سازمانی | بهصورت تجهیز مستقل در مسیر شبکه قرار میگیرد |
| فایروال نسل جدید | شبکههای نیازمند کنترل و امنیت پیشرفته | ترکیبی از قابلیتهای کنترل و امنیت پیشرفته |
پیکربندی فایروال به اندازه انتخاب آن اهمیت دارد
حتی یک فایروال قدرتمند نیز بدون پیکربندی صحیح نمیتواند امنیت مناسبی ایجاد کند. Ruleهای بیش از حد باز، سرویسهای غیرضروری، عدم تفکیک شبکه و نبود کنترل روی دسترسیها میتوانند سطح امنیت را کاهش دهند.
بهتر است قوانین فایروال براساس اصل حداقل دسترسی طراحی شوند؛ یعنی تنها ارتباطاتی مجاز باشند که واقعاً برای عملکرد مجموعه ضروری هستند.
بررسی دورهای Ruleها، تهیه نسخه پشتیبان از تنظیمات، بهروزرسانی سیستمعامل دستگاه و مانیتورینگ لاگها نیز از بخشهای مهم نگهداری فایروال شبکه هستند.
مطالب مرتبط با زیرساخت و امنیت شبکه
برای آشنایی با سایر تجهیزات زیرساخت، مقاله شبکه اکتیو چیست؟ را مطالعه کنید. همچنین برای طراحی کاملتر زیرساخت میتوانید صفحه خدمات شبکه و مقاله راهنمای انتخاب سوئیچ شبکه را مشاهده کنید.
برای مطالعه بیشتر درباره مفاهیم امنیت و فایروال میتوانید منابع آموزشی Cisco را نیز بررسی کنید.
سوالات متداول فایروال شبکه
آیا هر شرکت به فایروال نیاز دارد؟
نیاز دقیق هر مجموعه متفاوت است، اما کنترل ارتباط میان شبکه داخلی و اینترنت یکی از بخشهای مهم امنیت زیرساخت محسوب میشود.
فایروال با آنتیویروس چه تفاوتی دارد؟
فایروال عمدتاً ارتباطات شبکه را کنترل میکند، در حالی که آنتیویروس برای شناسایی و مقابله با تهدیدات روی سیستمها استفاده میشود.
آیا فایروال نیاز به نگهداری دارد؟
بله. بهروزرسانی، بررسی Ruleها، مانیتورینگ لاگها و تهیه Backup از تنظیمات باید بهصورت دورهای انجام شود.
جمعبندی
فایروال شبکه یکی از اصلیترین اجزای امنیت زیرساخت سازمانی است و برای کنترل دسترسیها، ارتباطات اینترنتی، VPN و تفکیک بخشهای مختلف شبکه استفاده میشود.
انتخاب مدل مناسب باید براساس تعداد کاربران، پهنای باند، سرویسهای امنیتی و برنامه توسعه آینده انجام شود. در کنار انتخاب صحیح، پیکربندی اصولی و نگهداری دورهای نیز برای حفظ امنیت شبکه اهمیت زیادی دارد.
درخواست مشاوره امنیت شبکه