
VPN سازمانی؛ ارتباط امن میان کاربران، شعب و شبکه مرکزی
VPN سازمانی روشی برای ایجاد ارتباط رمزگذاریشده میان کاربران، دفاتر و شبکههای مختلف از طریق اینترنت است. شرکتها میتوانند با استفاده از VPN، دسترسی کارکنان راه دور به منابع داخلی یا ارتباط میان شعب مختلف را با امنیت بیشتری برقرار کنند.
VPN چیست؟
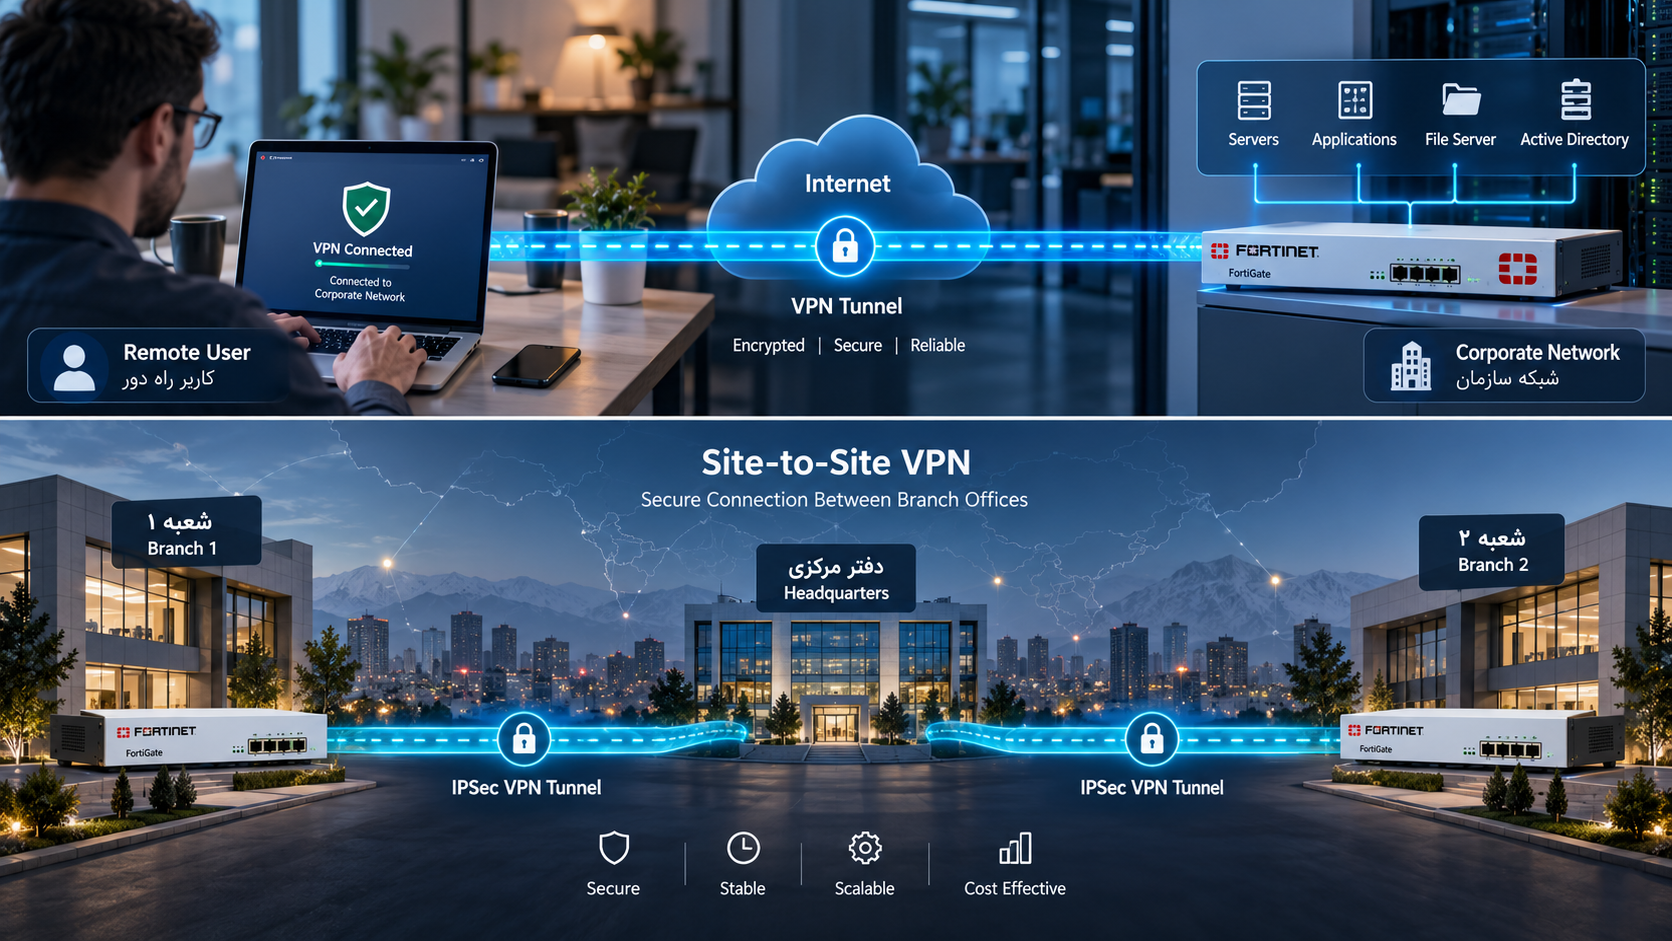
VPN مخفف Virtual Private Network یا شبکه خصوصی مجازی است. این فناوری یک تونل ارتباطی رمزگذاریشده روی بستر اینترنت ایجاد میکند تا اطلاعات میان دو نقطه با امنیت بیشتری منتقل شوند.
در شبکههای شرکتی، VPN میتواند برای اتصال یک کارمند خارج از شرکت به منابع داخلی یا برای ایجاد ارتباط دائمی میان دو شعبه استفاده شود.
VPN سازمانی زمانی اثربخشتر است که همراه با احراز هویت مناسب، محدودیت دسترسی، فایروال و مانیتورینگ ارتباطات پیادهسازی شود.
VPN سازمانی چه کاربردی دارد؟
دسترسی کاربران راه دور
کارکنان میتوانند از خارج شرکت به سرویسها و منابع داخلی مجاز دسترسی پیدا کنند.
ارتباط میان شعب
دفاتر و شعب مختلف میتوانند از طریق Site-to-Site VPN به یکدیگر متصل شوند.
دسترسی به سرورها
میتوان دسترسی امن به سرورها، فایلها و نرمافزارهای داخلی را فقط برای کاربران مجاز فراهم کرد.
مدیریت تجهیزات
مدیران شبکه میتوانند برای مدیریت تجهیزات و سرویسها از مسیر VPN به زیرساخت متصل شوند.
انتقال امن اطلاعات
رمزگذاری ارتباط باعث میشود اطلاعات در مسیر انتقال در برابر مشاهده مستقیم محافظت شوند.
دورکاری
VPN میتواند بخشی از زیرساخت دسترسی امن کارکنان در سناریوهای دورکاری باشد.
انواع VPN سازمانی
در محیطهای سازمانی دو سناریوی رایج VPN وجود دارد: Remote Access VPN و Site-to-Site VPN. هرکدام برای هدف متفاوتی طراحی میشوند.
| نوع VPN | کاربرد | نمونه |
|---|---|---|
| Remote Access VPN | اتصال یک کاربر به شبکه شرکت | کارمند دورکار |
| Site-to-Site VPN | اتصال دو شبکه به یکدیگر | ارتباط دفتر مرکزی و شعبه |
Remote Access VPN چیست؟
Remote Access VPN برای کاربرانی استفاده میشود که خارج از شبکه شرکت قرار دارند اما نیاز دارند به منابع داخلی سازمان دسترسی پیدا کنند.
پس از احراز هویت، دستگاه کاربر یک تونل امن با فایروال یا VPN Gateway سازمان ایجاد میکند و دسترسی براساس سیاستهای تعریفشده در اختیار او قرار میگیرد.
بهتر است دسترسی هر کاربر فقط به سرویسهایی محدود شود که برای انجام وظایف خود واقعاً به آنها نیاز دارد.
Site-to-Site VPN چیست؟
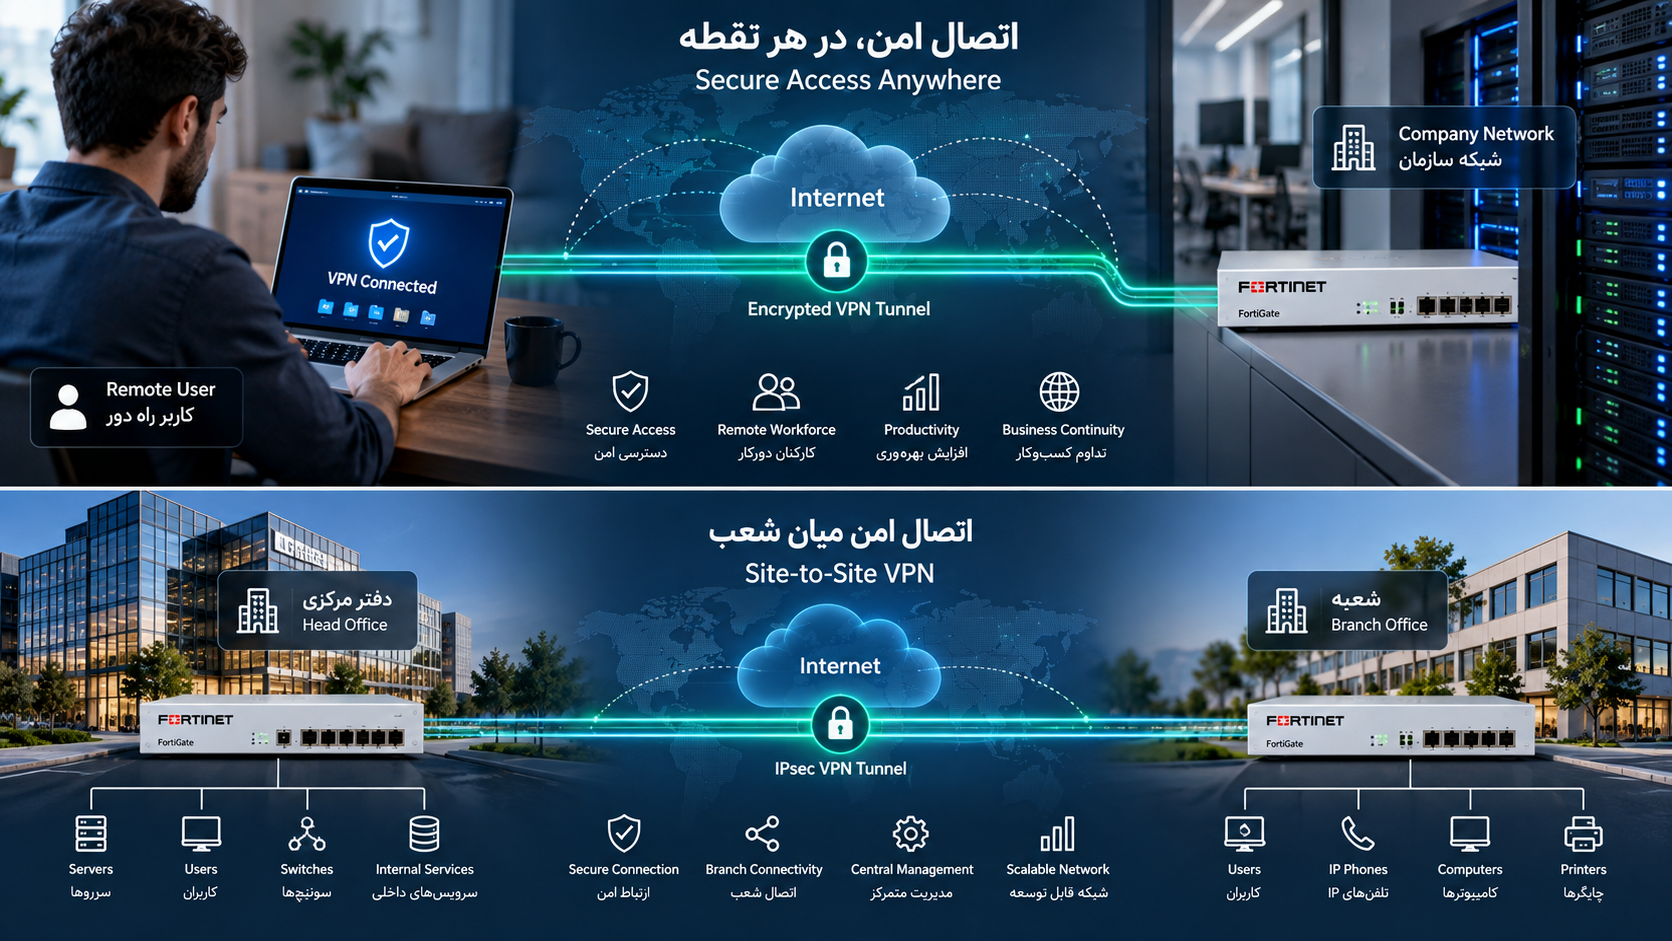
در Site-to-Site VPN دو شبکه مستقل از طریق اینترنت به یکدیگر متصل میشوند. معمولاً فایروال یا روتر در هر دو سمت تونل VPN را ایجاد و مدیریت میکند.
برای مثال یک شرکت میتواند دفتر مرکزی و چند شعبه را طوری به یکدیگر متصل کند که کاربران هر شعبه بتوانند براساس سیاستهای تعریفشده به سرویسهای مرکز دسترسی داشته باشند.
این معماری معمولاً برای سرویسهای مرکزی، سیستمهای سازمانی، مدیریت شبکه و ارتباطات بین شعب کاربرد دارد.
VPN بهتنهایی امنیت کامل ایجاد نمیکند
رمزگذاری تونل VPN بخش مهمی از امنیت ارتباط است، اما اگر حساب کاربری، دستگاه کاربر یا سیاست دسترسی مناسب نباشد، همچنان خطر دسترسی غیرمجاز وجود دارد.
استفاده از احراز هویت چندمرحلهای، محدود کردن دسترسی، بهروزرسانی تجهیزات و بررسی لاگهای اتصال میتواند امنیت VPN سازمانی را افزایش دهد.
ارتباط VPN و فایروال شبکه
در بسیاری از شبکههای سازمانی، فایروال مسئول ایجاد و مدیریت تونل VPN است. این روش باعث میشود VPN و سیاستهای امنیتی شبکه در یک نقطه مدیریت شوند.
برای مثال فایروال میتواند مشخص کند یک کاربر VPN پس از اتصال به کدام سرور، VLAN یا سرویس اجازه دسترسی داشته باشد.
چه عواملی روی سرعت VPN تأثیر دارند؟
- سرعت اینترنت دو سمت ارتباط
- توان پردازشی فایروال یا VPN Gateway
- نوع رمزگذاری و پروتکل مورد استفاده
- تعداد ارتباطات همزمان
- میزان ترافیک کاربران
- کیفیت مسیر اینترنت
پروتکلهای VPN
راهکارهای مختلف VPN ممکن است از فناوریها و پروتکلهای متفاوتی استفاده کنند. IPsec یکی از گزینههای رایج برای Site-to-Site VPN است و SSL VPN نیز در بسیاری از راهکارهای دسترسی کاربران راه دور استفاده میشود.
انتخاب فناوری مناسب باید براساس تجهیزات موجود، نوع دسترسی، امنیت موردنیاز و سازگاری کلاینتها انجام شود.
مطالب مرتبط با امنیت و طراحی شبکه
برای آشنایی با تجهیزی که معمولاً VPN سازمانی روی آن پیادهسازی میشود، مقاله فایروال شبکه چیست؟ را مطالعه کنید. برای تفکیک دسترسی کاربران و سرویسها نیز مقاله VLAN چیست؟ مفید است. همچنین برای آشنایی با زیرساخت کلی میتوانید صفحه خدمات شبکه را مشاهده کنید.
برای مطالعه بیشتر درباره فناوریهای VPN و امنیت شبکه میتوانید منابع تخصصی Cisco را بررسی کنید.
سوالات متداول VPN سازمانی
VPN سازمانی برای چه کاری استفاده میشود؟
برای ارتباط امن کاربران راه دور و اتصال شبکههای مختلف مانند دفتر مرکزی و شعب استفاده میشود.
VPN چه تفاوتی با اینترنت عادی دارد؟
VPN یک تونل رمزگذاریشده روی اینترنت ایجاد میکند تا ارتباط میان نقاط مشخص امنتر انجام شود.
برای اتصال شعب چه نوع VPN مناسب است؟
Site-to-Site VPN یکی از روشهای رایج برای ایجاد ارتباط امن میان شبکههای دو یا چند شعبه است.
جمعبندی
VPN سازمانی امکان ایجاد ارتباط امن برای کاربران راه دور و اتصال شعب مختلف را از طریق اینترنت فراهم میکند. Remote Access VPN و Site-to-Site VPN دو سناریوی رایج در شبکههای شرکتی هستند.
طراحی VPN باید همراه با احراز هویت مناسب، محدودیت دسترسی، فایروال، مانیتورینگ و ظرفیت کافی تجهیزات انجام شود تا ارتباطی پایدار و قابل مدیریت ایجاد شود.
درخواست مشاوره VPN سازمانی